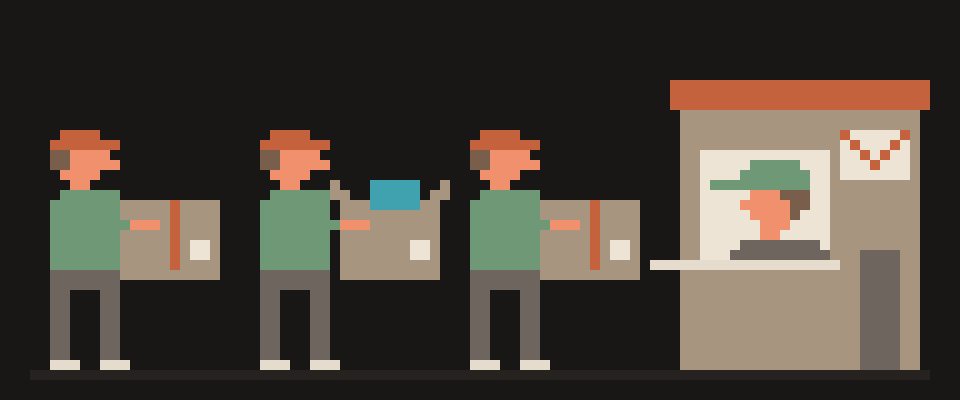
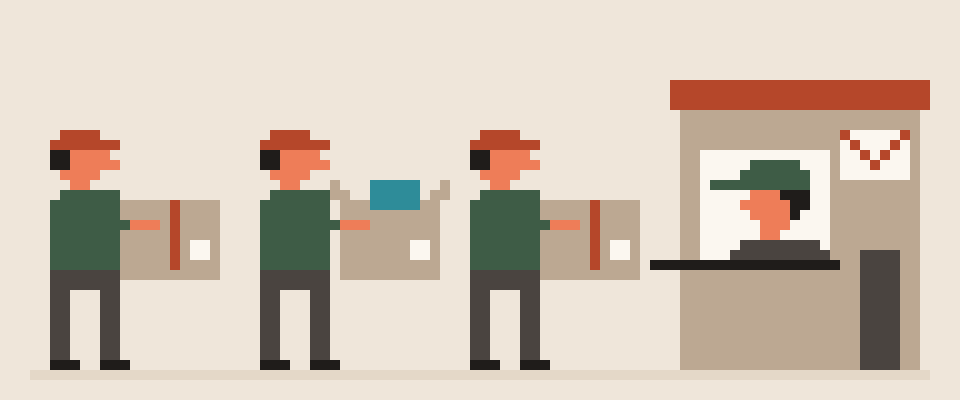
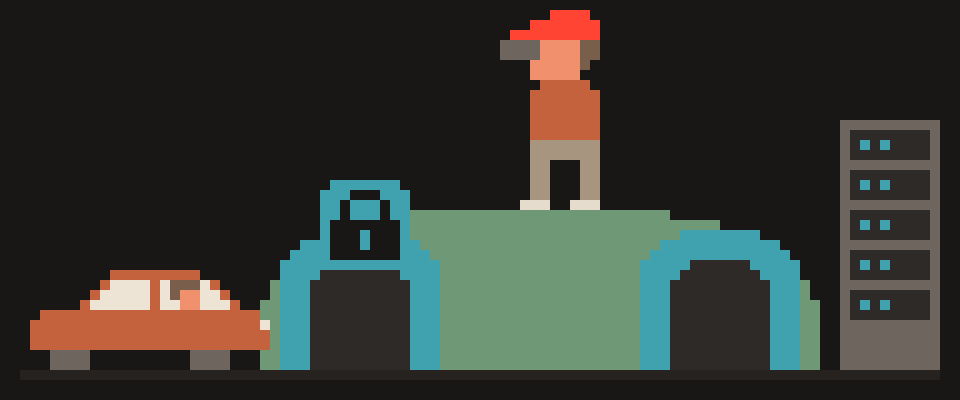
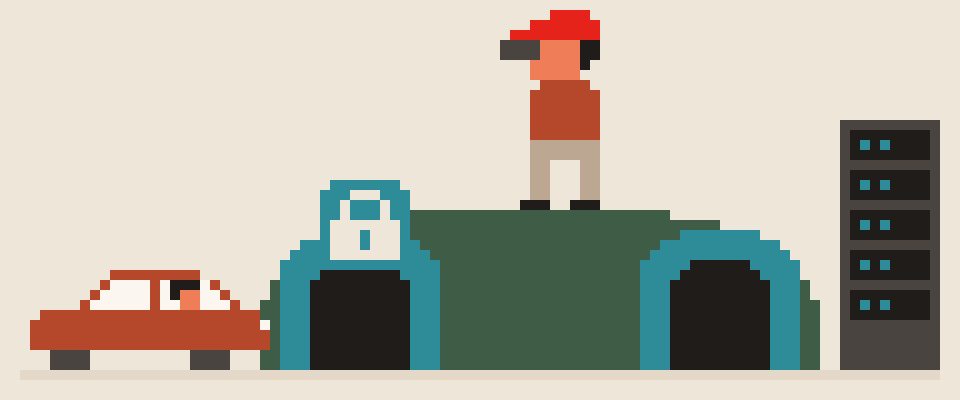
Если коротко: прокси (посредник, меняет адрес, но не шифрует) работает на одно приложение и меняет ваш IP-адрес, но обычно ничего не шифрует.
VPN это зашифрованный туннель для всего устройства целиком. Для приватности в чужой сети и защиты от провайдера нужен VPN. Прокси хорош там, где нужно быстро подменить адрес в одной программе и не трогать остальной трафик.
Коротко:
- Классический HTTP- или SOCKS5-прокси меняет IP только в одном приложении и сам ничего не шифрует, а VPN шифрует весь трафик устройства.
- С SOCKS-прокси браузер часто спрашивает адреса сайтов у DNS провайдера напрямую, поэтому список посещаемых сайтов провайдер всё равно видит.
- VLESS, Trojan и Shadowsocks в TUN-режиме по эффекту равны VPN, а при сомнении выбирайте VPN: он покрывает все сценарии прокси.
Дальше о том, что именно скрывается за этими словами, потому что в 2026 году граница между ними заметно размылась, и «прокси» из подписки на VLESS-сервер защищает лучше, чем некоторые «VPN».
Как работает прокси-сервер?
Прокси-сервер стоит между приложением и сайтом. Браузер отправляет запрос не напрямую, а прокси-серверу, тот отправляет его сайту от своего имени и возвращает ответ. Сайт видит адрес прокси. Классических типов два:
- HTTP-прокси понимает только веб-трафик. Задаётся в настройках браузера или системы.
- SOCKS5 передаёт любые соединения, но сам по себе ничего не шифрует: что ушло в прокси открытым, то и идёт по сети открытым.
Ключевое слово здесь «приложение». Прокси настраивается в конкретной программе: браузере, торрент-клиенте, мессенджере. Всё остальное на устройстве идёт мимо него. И если приложение обращается к сайту по HTTP, а не по HTTPS, провайдер видит содержимое, потому что между вами и прокси-сервером шифрования нет.
Как работает VPN?
VPN создаёт на устройстве виртуальный сетевой интерфейс и заворачивает в него весь трафик: браузер, почту, обновления, фоновые синхронизации. Всё это упаковывается в зашифрованный туннель до VPN-сервера, и только там распаковывается и идёт к сайтам. Подробно механика описана в статье что такое VPN и как он работает.
Провайдер и любой, кто сидит в той же сети, видят один поток зашифрованных данных к одному адресу. Ни адреса сайтов, ни DNS-запросов, ни содержимого. Сайты видят адрес VPN-сервера. Это работает для всех приложений сразу, без настройки каждого.
Где граница стирается
Современные протоколы, которые формально называются прокси-протоколами (VLESS, Trojan, Shadowsocks), шифруют соединение между устройством и сервером и работают в так называемом TUN-режиме: клиент создаёт тот же виртуальный интерфейс, что и VPN, и пропускает через себя весь трафик устройства. В этом режиме «прокси» ничем не отличается от VPN по эффекту: всё зашифровано, всё идёт через сервер, DNS внутри туннеля.
Поэтому спор «VPN или прокси» на практике превращается в вопрос о трёх вещах:
- Есть ли шифрование между вами и сервером. У HTTP и SOCKS его нет. У VLESS, WireGuard и OpenVPN есть.
- Работает ли защита для всего устройства или для одного приложения. Это зависит от клиента: любой протокол можно пустить в TUN-режиме или ограничить одной программой.
- Кто держит сервер и что он хранит. Это одинаково важно для обоих вариантов.
Чем VLESS отличается от классических VPN-протоколов, мы разбирали отдельно: VLESS: что это за протокол.
Что видит провайдер в каждом случае
| Сценарий | Адреса сайтов | Содержимое | DNS-запросы |
|---|---|---|---|
| Без всего | видит | HTTPS скрывает, HTTP нет | видит |
| HTTP/SOCKS-прокси | видит адрес прокси, сайты нет | HTTPS скрывает, HTTP нет | часто видит (DNS идёт мимо) |
| VPN или прокси-протокол в TUN-режиме | видит только адрес сервера | не видит | не видит |
Нюанс про DNS в средней строке важный: даже с SOCKS-прокси браузер часто продолжает спрашивать «где находится сайт» у DNS-сервера провайдера. Адрес вы подменили, а список сайтов провайдеру всё равно отдали. У VPN этой проблемы нет, если DNS идёт внутри туннеля. Как это проверить, описано в статье про утечки DNS и WebRTC.
Когда прокси лучше, чем VPN?
- Нужно подменить адрес только в одном приложении, а остальное оставить как есть: например, в браузере для работы, но не в банковском приложении.
- Скорость важнее защиты. Без шифрования прокси чуть быстрее на слабых устройствах, хотя современное шифрование почти не нагружает процессор.
- Разные адреса для разных задач. Прокси легко назначить каждой программе свой.
- Серверные задачи: парсеры, боты, автоматизация. Там прокси давно стандарт.
Когда нужен VPN, а не прокси?
- Чужая сеть: кафе, отель, аэропорт. Прокси не защитит фоновый трафик приложений, а VPN защитит всё. Почему это важно, разобрано в статье публичный Wi-Fi: когда он реально опасен.
- Приватность от провайдера: нужно, чтобы список посещаемых сайтов не был виден в принципе.
- Много устройств и приложений: один клиент, одна кнопка, всё внутри.
- Kill Switch: при обрыве VPN трафик останавливается, а не уходит открытым. У прокси такого механизма обычно нет.
Если уже что-то выдали и непонятно, туннель это или прокси, спросите по строке подключения.
Помоги понять, что мне выдали: прокси или туннель.

Строка или настройки выглядят так: (опишите
словами: какой префикс у ссылки, какие поля
просят заполнить; сам ключ не вставляйте).
Куда это вставляется: (в браузер / в системные
настройки / в отдельное приложение).

Скажи, это прокси или полноценный туннель,
будет ли шифроваться трафик и весь ли трафик
устройства пойдёт этим путём.
Если по описанию определить нельзя, скажи,
что именно ещё нужно посмотреть.
Прокси или VPN: что выбрать
- Защита в чужой сети, приватность, «поставил и забыл» → VPN или прокси-протокол в TUN-режиме.
- Подмена адреса в одной программе → прокси, лучше SOCKS5 поверх HTTPS-сайтов.
- Скорость на старом роутере → WireGuard быстрее OpenVPN, а VLESS не тяжелее WireGuard.
- Сомневаетесь → VPN. Он покрывает все сценарии прокси, а обратное неверно.
И в любом случае проверьте результат: после подключения откройте What Is My IP и убедитесь, что показан адрес сервера, а не ваш.
В 404 VPN оба подхода объединены: приложение работает по VLESS в режиме полного туннеля, с DNS внутри, а версии для Android и Linux ещё и с Kill Switch на случай обрыва. При желании отдельные приложения можно вынести из туннеля через раздельное туннелирование. Для Стамбула и Марселя в личном кабинете есть ещё конфиги WireGuard, они тоже ведут в туннель весь трафик вместе с DNS. Подробнее о защите на странице безопасности, а начать можно с главной.
Частые вопросы
Чем прокси отличается от VPN?
Прокси меняет IP-адрес только в одном приложении, а VPN заворачивает в зашифрованный туннель весь трафик устройства. Главная разница в охвате: прокси настраивается в программе, VPN на всём устройстве.
Шифрует ли прокси трафик?
Классический HTTP- или SOCKS5-прокси сам ничего не шифрует: что ушло в прокси открытым, то и идёт по сети открытым. А прокси-протоколы VLESS, Trojan и Shadowsocks шифруют соединение с сервером.
Видит ли провайдер, какие сайты я открываю через прокси?
Часто видит: даже с SOCKS-прокси браузер спрашивает адреса сайтов у DNS провайдера напрямую, мимо прокси. Адрес вы подменили, а список сайтов провайдер всё равно получил.
VLESS это прокси или VPN?
Формально VLESS прокси-протокол, но он шифрует соединение с сервером, а в TUN-режиме пропускает через себя весь трафик устройства. В таком режиме по эффекту он не отличается от VPN.
Можно ли пользоваться прокси вместо VPN?
Да, если нужно подменить адрес в одной программе и не трогать остальной трафик. Для приватности в чужой сети и защиты от провайдера нужен VPN.
Что о вас видно прямо сейчас?
Нажмите «Проверить», и мы покажем, что видит любой сайт, который вы открываете.
Отчёт придёт после подтверждения адреса. Проверка идёт в браузере и на нашем сервере (для WebRTC браузер обращается к серверу STUN Google). Сохраняем результат, только если вы попросите отчёт.
Сообщим, когда ваш сервис перестанет работать
Наши узлы проверяют сервисы круглые сутки. Выберите свои, и мы напишем, как только наши точки проверки подтвердят сбой.
Пишем, только когда сервис упал и когда снова заработал. Отписаться в один клик.
10 настроек телефона, которые заметно усложняют взлом
Без программ и без денег. Три первых пункта прямо здесь, остальные пришлём с путями в меню iPhone и Android.
- Автообновления системы и приложений
- Код из 6 цифр вместо 4 и рисунка
- Поиск телефона и удалённое стирание
+ ещё 7 пунктов с путями в меню
Чек-лист придёт после подтверждения адреса. Отписаться в один клик.